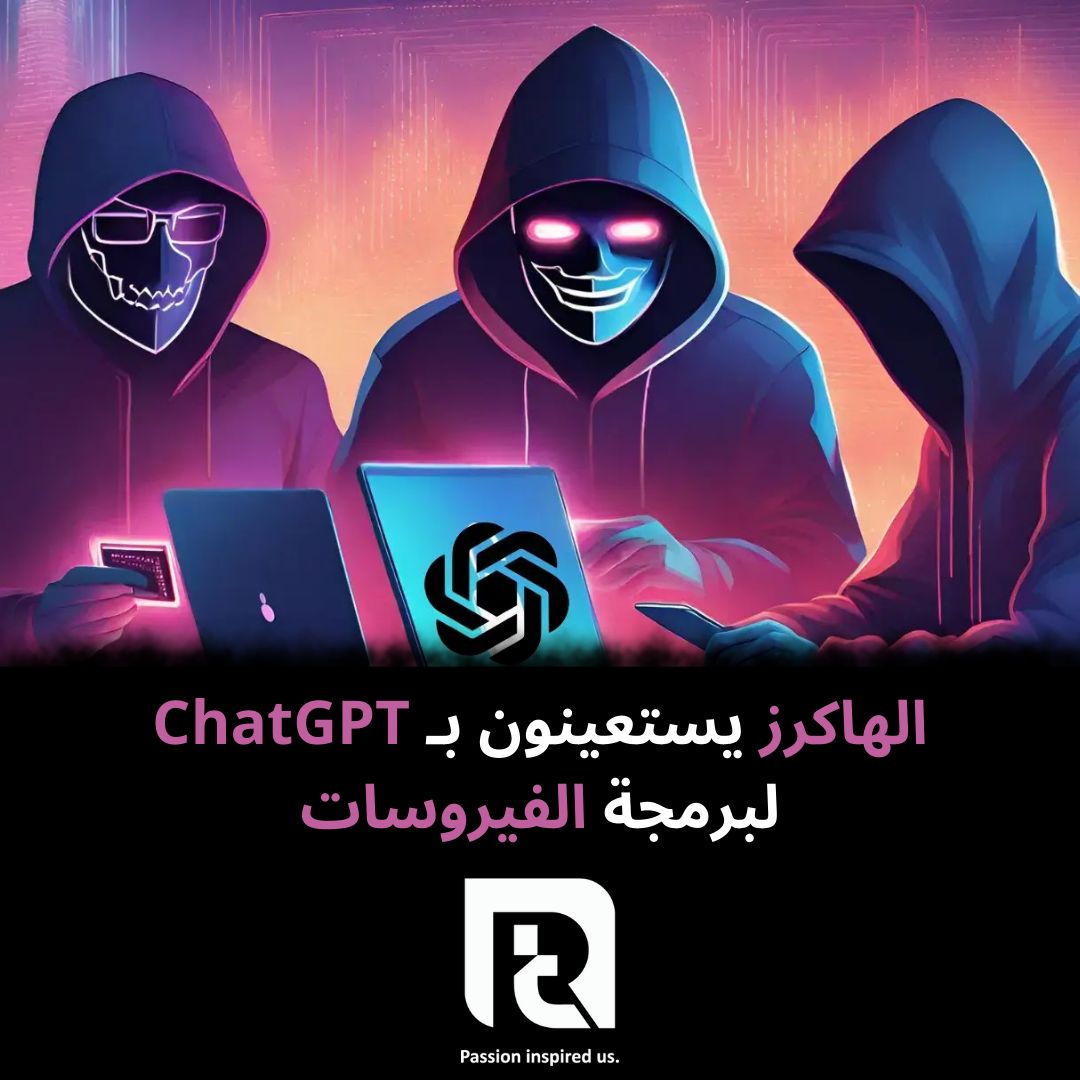
يُستخدم الذكاء الاصطناعي في مجالات الخير والشر، حيث لا يقتصر الشر على التزييف العميق، بل يتضمن أيضًا أنشطة إجرامية خطيرة مثل التخطيط للهجمات الإلكترونية. وكشفت شركة OpenAI في تقريرها الأخير أن مجرمي الإنترنت يستفيدون من برنامج الدردشة الآلي ChatGPT في تنفيذ أنشطة خبيثة.
بحسب تقرير OpenAI بعنوان "التأثير والعمليات الإلكترونية: تحديث"، يقوم هؤلاء المجرمون باستخدام ChatGPT لكتابة التعليمات البرمجية، وتطوير البرمجيات الضارة، وتنفيذ هجمات الهندسة الاجتماعية وعمليات ما بعد الاختراق.
ووفقًا لما ذكرته شركة Bleeping Computer، فإن تقرير OpenAI يسلط الضوء على العديد من الحوادث التي تُظهر كيف ساعد ChatGPT مجرمي الإنترنت في الهجمات الإلكترونية. ومنذ بداية عام 2024، عالجت OpenAI أكثر من 20 حالة إساءة استخدام لبرنامجها، مما أثر على العديد من الصناعات والحكومات في دول متعددة.
تشمل هذه الحالات تطوير البرمجيات الضارة، والبحث عن الثغرات، وحملات التصيد. وقد استخدم المجرمون تقنيات معالجة اللغة الطبيعية (NLP) والقدرات البرمجية في ChatGPT لإنجاز مهام تتطلب عادةً مهارات تقنية عالية، مما خفّض العتبة اللازمة لتنفيذ الهجمات الإلكترونية.
وكانت أول حالة معروفة للهجمات المدعومة بالذكاء الاصطناعي في أبريل 2024، عندما حددت شركة الأمن السيبراني Proofpoint مجموعة التجسس السيبراني الصينية المعروفة باسم "Scully Spider"، والتي استخدمت برنامج PowerShell تم إنشاؤه بواسطة الذكاء الاصطناعي كجزء من أدواتها الضارة. وتبع ذلك تقرير من HP Wolf Security في سبتمبر حول استخدام مجرمي الإنترنت لبرمجيات تم إنشاؤها بواسطة الذكاء الاصطناعي في هجمات متعددة الخطوات ضد المستخدمين الفرنسيين.
ومن الحالات البارزة أيضًا، مجموعة "SweetSpecter" الصينية التي وثقتها شركة Cisco Talos في نوفمبر 2023، والتي استهدفت الحكومات الآسيوية وأرسلت رسائل بريد إلكتروني تصيدية لموظفي OpenAI تحتوي على ملفات ZIP ضارة، وإذا تم فتحها، تؤدي إلى انتشار برمجيات خبيثة. استخدمت هذه المجموعة ChatGPT في تحليل الثغرات الأمنية، بما في ذلك البحث عن إصدارات Log4j القابلة للاستغلال.
تتناول حالة أخرى مهمة مجموعة "CyberAv3ngers" الإيرانية، التي استخدمت ChatGPT للبحث عن بيانات اعتماد لأجهزة توجيه ووحدات تحكم صناعية، وطلبت مساعدة البرنامج في تطوير نصوص bash وPython لتجنب الكشف.
استجابت OpenAI لهذه التحديات من خلال إغلاق الحسابات المرتبطة بهذه الأنشطة ومشاركة مؤشرات الاختراق مع شركاء الأمن السيبراني. كما تعمل على تعزيز أنظمة المراقبة لديها للكشف عن الأنماط المشبوهة التي قد تشير إلى سلوك ضار، بهدف منع استغلال منصتها في تطوير البرمجيات الضارة أو الهندسة الاجتماعية.